CBSE वेबसाइट पर सिक्योरिटी पर सवाल, छात्र बोला- डेटा पूरी तरह असुरक्षित

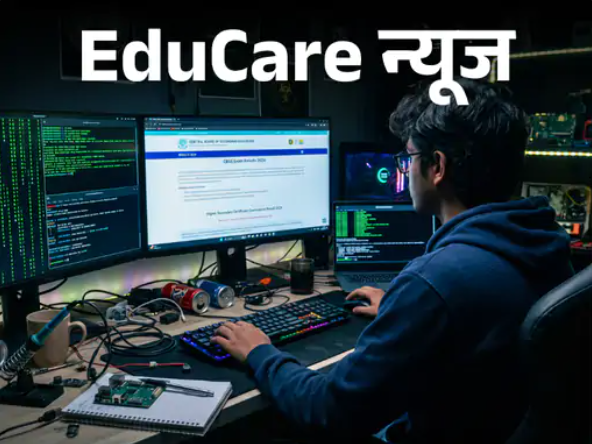
Central Board of Secondary Education (CBSE) की वेबसाइट में बड़ी सुरक्षा खामी सामने आने का दावा किया गया है। 19 वर्षीय साइबर सिक्योरिटी रिसर्चर निसर्ग अधिकारी ने कहा है कि उसने CBSE का ऑनस्क्रीन मार्किंग (OSM) पोर्टल आसानी से एक्सेस कर लिया, जहां शिक्षक ऑनलाइन कॉपियां चेक करते हैं।
निसर्ग के ब्लॉग के अनुसार, उसने फरवरी 2026 में ही भारत सरकार की साइबर सुरक्षा एजेंसी CERT-In को इस खामी के बारे में अलर्ट किया था, लेकिन कोई कार्रवाई नहीं हुई। बाद में आंत्रप्रेन्योर डीडी दास ने इस पोस्ट को सोशल मीडिया पर शेयर किया, जिसके बाद मामला चर्चा में आ गया।
निसर्ग का दावा है कि CBSE पोर्टल में इस्तेमाल होने वाला एक “मास्टर पासवर्ड” वेबसाइट के कोड में ही खुला पड़ा था। इस पासवर्ड के जरिए ओटीपी की जरूरत खत्म हो जाती थी और कोई भी व्यक्ति एग्जामिनर के अकाउंट में लॉगिन कर सकता था। इसके लिए सिर्फ यूजर आईडी और स्कूल कोड की जरूरत होती थी, जो इंटरनेट पर आसानी से मिल सकते हैं।
ब्लॉग में यह भी दावा किया गया है कि पोर्टल के कई इंटरनल सेक्शन बिना पर्याप्त सुरक्षा के खुले हुए थे। डैशबोर्ड, प्रोफाइल, इवैल्यूएशन स्क्रिप्ट्स और वेरिफिकेशन पेज जैसी जानकारी ब्राउजर स्टोरेज के जरिए देखी जा सकती थी।
निसर्ग के मुताबिक, ओटीपी सिस्टम भी पूरी तरह सुरक्षित नहीं था। ओटीपी वेबसाइट पर ही दिखाई दे जाता था, जिससे बिना असली ओटीपी डाले लॉगिन करना संभव हो जाता था। उनका कहना है कि इस खामी का गलत इस्तेमाल कर कोई भी व्यक्ति एग्जामिनर बनकर कॉपियों में छेड़छाड़ कर सकता था।
CBSE के देशभर में करीब 33 हजार स्कूल जुड़े हुए हैं, जबकि विदेशों में भी इसके कई स्कूल संचालित हैं। ऐसे में पोर्टल की सुरक्षा को लेकर उठे सवाल लाखों छात्रों और शिक्षकों के लिए चिंता का विषय बन गए हैं।